评估会开到一半,IT 问「数据放在哪、谁能改」,QA 问「改过的东西留不留痕、能不能验」。两个问题看着各说各的,其实指向同一件事:这套危废系统私有化部署以后,能不能经得起 GMP 数据完整性那一套提问。制药危废系统私有化部署要过的不是功能关,是这两关。
一种常见的误判是把私有化理解成「买台服务器,把软件装进去」,装完就算部署完成。另一种是拿云端方案的截图来对答,功能表很齐,一问数据落库在哪、备份怎么恢复,答不上来。两种都在同一个地方踩空:把部署形式当成了合规结论,而检查看的是过程留痕与可恢复性。
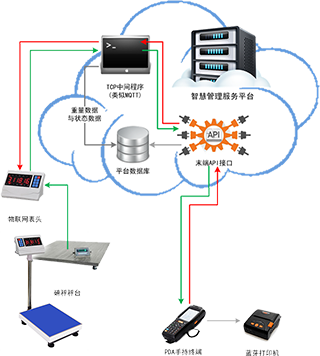
私有化部署指的是应用与数据库都装在企业自己的服务器上:PC 端、大屏端、APP 后台与安卓端都连企业内网这套服务,数据不出企业机房。听上去是句废话,但它是后面所有问题的前提——数据在企业手里,权限、备份、日志才有讨论的基础。
所以在评估时先要一张部署清单:应用装在哪几台机器、数据库在哪、附件与报表文件放哪、外网访问开不开、运维账号谁持有。清单上没有的,就是将来会被问住的。清单拿不出来,谈审计追踪和完整性都早了一步;它是评估的底稿,不是交付物,缺了它后面每一项都要返工。
审计追踪不是一句「有日志」,而是每一次关键动作都能回答三个问题:谁做的、什么时候做的、改了什么。这三条缺一条,日志就只是流水,撑不住追查。危废场景里要留痕的动作很具体:入库、出库、重量修正、类别勘误、标签补打、撤销重报、移库。
还有两条容易被漏掉:日志本身能不能被普通账号改,以及日志能不能按时间、按操作人导出来。日志可改等于没有日志;导不出来,检查现场只能一页页截图。这两条在选型时问一句就能筛掉一批方案,也最容易被功能演示跳过,因为演示时没人会去翻三个月前的修改记录。
数据完整性在 GMP 语境里有一套固定问法,落到危废系统上可以拆成几项来核:账号是否按岗位分级、有没有共享账号;关键操作是否强制留痕、能不能追溯到人;数据修改是否走流程、有没有复核;备份是否定期做、能不能实际恢复一次;系统变更与验证是否留档。
这几项没有一项能靠软件单方面给结论。系统能做的是提供分级权限、全量日志、修改复核与备份机制;能不能算合规,要结合企业的验证文件与操作规程,由 QA 判定。评估现场常见的情形是把功能截图当成结论,把一句「支持审计追踪」当成通过,等到验证文件要写清数据流与权限矩阵,才发现两边说的不是同一件事。把系统的能力和合规的结论分开写,评估会上才不会互相误解。
私有化和上云不是非此即彼。有的企业应用部署在本地,数据层用云存储做异地备份;有的反过来,应用放在企业云上,数据仍落在自有存储。关键不在「云不云」,在数据落库位置、访问路径与备份策略是否写得清、控得住。
评估时不必纠结名词,直接问四件事:数据存在哪、谁能取、备份多久做一次、恢复演练做过没有。四个答案都能落地,形式怎么叫都不重要;有一个答不上来,叫私有化也只是换了个机房。备份尤其要问恢复,只做备份不做恢复演练,等于没验过。
协讯危废管理系统支持本地化部署:PC 端、大屏端、APP 后台与安卓端连企业自有服务器,应用与数据库都在内网。功能上与常规部署一致,标签打印、称重入库、库存与库位、五类预警、一账通查询、报表导出都在,不因为私有化砍模块。
权限按岗位分级,关键动作进全量日志,重量修正与类别勘误走流程并留痕;备份与恢复由企业按自己的运维制度执行,系统提供可导出的数据与操作记录,便于纳入验证文件。能做的是这些,合规结论仍由企业 QA 出具。
不是。服务器只是载体,评估要看应用与数据库的位置、账号怎么分、日志留不留、备份能不能恢复、变更有没有验证留档。只回答「装在厂里」,答不了检查提的那几个问题。
这要在部署时定规矩:日志由系统统一记录,业务账号不提供修改入口,运维账号的操作另记。能不能做到,取决于权限设计与运维制度,评估时让对方把这两条写进方案,别只看功能列表。
看数据落在哪、谁控得住,不看名词。应用在云上、数据在自有存储,且访问路径与备份策略清楚,可以按私有化口径评估;数据落在第三方且拿不回来,叫什么都要打问号。
私有化要过的关口,一半在部署清单,一半在留痕与恢复。功能表列得再长,答不出「数据在哪、谁改过、能不能恢复」,评估就还停在第一页。
私有化的评估清单,值得在选型阶段就摊开对齐;协讯可依企业的机房条件与 QA 要求,把部署边界与留痕范围一起列出来。