仓库录像不是谁都能翻、想导就导。调看与导出没有记录,事后说不清谁看过、谁拿走了哪段,画面管理就成了敞口。危废仓库录像调看与导出权限要解决的,是谁能看、谁能导、每一步操作怎么留痕。画面是证据,证据先得管住流向,管不住流向,留得再多也不安全。
常见做法有两种。一种管理员账号全员共用,谁都能登,调看导出全没记录,出了问题查不到人;另一种把录像完全锁死,检查要调一段都走不通流程,反而影响正常使用。两种做法都没把权限分层,要么太松要么太死。权限不分层,松和紧之间就没有中间档,管理只能在两个极端里挑,两头都不讨好。
分三层:普通岗位只看本岗位相关的在线画面,不调历史;安环人员可调历史片段与导出,走申请;管理员管账号与存储策略,不随意调看具体批次。三层权限分开,不把查看与导出合在一个账号里。查看权与导出权混在一起,口子就开大了,谁都能拷走片段,责任也说不清落在哪层。
岗位变动后权限同步调整,离岗及时收回。外单位人员、检查方临时调看,单独授权、看完即收,不发长期账号。权限清单按人列明,不在制度里写一句「相关人员可看」了事。笼统写一句,等于谁都可以看,执行时没有边界可依,出了事说不清。
调看记四项:调看人、调看时间、调看的点位与时段、调看事由。谁在什么时候看了哪一段,日志里能查到。只看不导也要记,调看本身就是操作,不因为没导出就不留痕。只记导出不记调看,日志是不完整的,异常调看行为就漏在记录之外,谁都发现不了。
日志与录像分开保存,查看日志的动作再记一层。批量调看的按次记录,不逐条散记。日志定期复核,发现异常调看时段单独核实。日志本身不允许被调看人删除或修改。日志可被删改,留痕就失去意义,谁都能擦掉自己的访问记录。
导出比调看风险大:片段离开本地存储,流向与用途不好控。导出单独申请,写明用途、片段范围、份数,审批后操作,导出动作记日志。不允许个人直接把片段拷走不留记录。跳过申请直接拷,等于把证据交给个人带走,事后无从追,流向也说不清。
导出文件标注来源与日期,接收人签收;用于检查提交的片段按批次整理,不零散外发。导出后本地原片保留,不因导出删除。外发用途结束后,留存记录归档,不追问片段去向,但记录要完整。原片随导出删除,底账就缺了一角,后面再查只能靠外发件。
账号专人专用,不用共用账号;共用账号无法定位到人,留痕就失去意义。密码定期更换,离岗人员账号第一时间停用。管理员账号与日常调看账号分开,不用管理员号看画面。管理员号日常看画面,权限边界就糊了,出事时分不清是管理动作还是个人调看。
新增、变更、停用账号都记进权限台账,与岗位清单对应。不长期保留过期账号,也不为图省事给所有人开同一级权限。账号清单定期核对,与实际在岗人员对一遍。只增不减的账号清单,迟早堆出一堆没人用却还能登的口子。
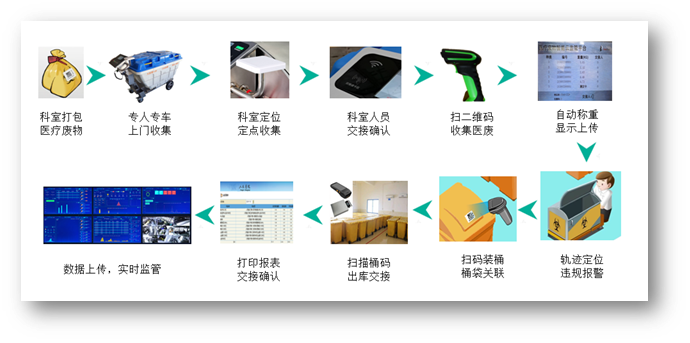
协讯危废管理系统把调看、导出、账号变更逐条记入日志,操作人、时间、对象可查;台账侧的调看事由与审批记录与日志对应,谁看过、谁导过一查便知。
系统不替企业定岗位层级,也不自动审批;它把操作日志立住,权限分层由企业按岗位设置。审批流程与账号管理在制度里写明,系统照记录留痕。制度写在前头,日志才有的可对,不然记了一堆也不知道合不合规。
不能。安环人员可调历史片段,导出仍走申请审批,写明用途与范围。岗位需要看,不等于可以随意拷走,调看与导出是两层权限。审批记录与导出日志对应留存,谁批的、导了哪段都查得到,没有例外通道,也不设口头同意就放的口子。
单独授权、限时调看,记录调看人、事由、时段,看完收回授权。需要提交片段的按导出流程申请,不现场随意拷贝。检查方身份与单位在记录里写明,授权到期自动失效,不留下长期口子,也不因为接待需要就放宽,流程照旧走一遍,不留情面口子。
不行。共用账号无法定位操作人,日志等于白记。一人一号,离岗即停,密码定期换。图省事共用,出了问题谁都不认,责任落不下来,留痕体系也就空转,日志记了也查不到具体是谁操作的。
录像权限的要点是:岗位分层、调看留痕、导出审批、账号专人。看得规范,导得有记录,画面才既是证据又不敞口。权限规则写进制度,系统照章留痕,两边配合才管得住,不靠临场口头交代,也不留共用口子。
权限分层与日志字段,值得在制度里先写明;协讯可依现有岗位设置,把调看导出记录与审批规则一起排出来,让每一次查看与导出都有账可查,不靠事后口头补说明,谁看过谁导过一翻日志就清楚。